Sangoma Vega 50/60/100/200/400 — 当社のPBX向け設定
Sangoma VegaはカナダのSangomaによる「オフィス向け」ゲートウェイです。このラインナップは英国のVegaStreamから引き継がれたため、古い資料や画面にはVegaStreamのロゴが見られます。店舗にとって関心があるのは3つのグループです。アナログのVega 60Gは4または8の加入電話回線(FXOポート、古い電話機向けに4 FXS + 4 FXOのバージョンあり)、Vega 60G BRIは2回線のISDN BRI(主に英国で販売)、Vega 100G / 200G / 400GはISDN PRI E1/T1回線用です。これはすでにVegaが設置されている店舗や、番号がE1/T1回線で届く店舗に適した選択です。アナログ回線1〜2本向けには、よりシンプルで安価なゲートウェイがあります。概要のファミリ一覧表をご覧ください。
当社のPBXにとってゲートウェイはもう1つの内線です。ゲートウェイはPBXサーバーに登録し、回線に着信があったときに自分でコールグループまたはオペレーターの番号をダイヤルします。すべてのゲートウェイに共通する事項(認証情報、着信の転送先、ネットワーク、制限)は概要「GSMゲートウェイと加入電話回線」に記載しています。ここではVega向けに、Sangomaのドキュメントのスクリーンショットを交えて手順を説明します。
事前に覚えておきたいVegaの2つのルール:ウィザードのQuick Configはゲートウェイの設定全体を上書きします。Expert Configでの手動編集も含まれます。そのためQuick Configを先に、Expert Configを後に実行してください。また、Vegaにはリセットボタンがありません。リセットはコマンドで行い、設定とともにライセンスも消去されます(「リセット」参照)。
必要なもの#
- 管理画面の内線の認証情報:テレフォニー → 「従業員とグループ」 → ゲートウェイ用のオペレーターを作成(例:「Vegaゲートウェイ、加入電話回線」)→ 「パスワードをリセット」 → 「内線の認証情報」ウィンドウ:SIPサーバー、内線番号、ログイン、パスワード、ポート
5060、トランスポートUDP。パスワードは一度だけ表示されます。すぐにゲートウェイへ転記してください。詳細は「ゲートウェイの内線認証情報」をご覧ください。 - **内線の数:**ゲートウェイ全体で1つです。Quick Configでは登録は「ゲートウェイ全体」に対して行われます(Registration Mode = Gateway)。1つのアカウントで、すべてのFXO回線とすべてのISDNチャネルが通ります。
- ゲートウェイが着信を転送する番号:*コールグループの番号(テレフォニー → 「コールグループ」、番号は700番台)または*オペレーターの内線番号。
- **回線:**Vega 60Gでは加入アナログ回線をFXOポート(RJ-11)へ。Vega 60G BRIでは通信事業者設備からのISDN回線をBRIポート(RJ-45)へ。Vega 100G/200G/400GではE1/T1ポート(RJ-45)へ。
- LAN 1ポート用のネットワークケーブル、ブラウザを備えたコンピューター、回線に発信するための携帯電話。リセットには同梱のコンソールケーブル(RJ-45 → USBまたはDB9)とターミナルソフト(PuTTYなど)が役立ちます。
ステップ1. ゲートウェイのIPアドレスを確認する#
工場出荷時の設定では、VegaはLAN 1ポートでDHCPにより店舗のルーターからアドレスを取得します。確認方法は次のとおりです。
- Vega Scanner — Sangomaのユーティリティで、サブネットをスキャンしてその中のVegaゲートウェイを見つけます(ダウンロードリンクはナレッジベースの記事「Finding IP Address」にあります)。
- ルーターのDHCPリース一覧 — LANポート上のステッカーのMACアドレスを探します。VegaのMACアドレスは
00:50:58で始まります。LAN 1ポートのMACはシリアル番号と一致します。 - ネットワークスキャン —
nmap -sP <お使いのネットワーク>、続いてarp -aと同じMAC。 - DHCPなしの場合、Vegaは自分でアドレスを割り当てます:
169.254.XX.YY。ここでXXとYYはポートのMACアドレスの最後の2バイトを10進数で表したものです。例えばMAC00:50:58:04:0A:1Eの場合、アドレスは169.254.10.30になります。ノートパソコンにアドレス169.254.<任意>.<任意、ただしYY以外>とマスク255.255.0.0を設定し、ゲートウェイに接続してください。 - 受話器からの音声(FXSポート搭載モデルのみ:60G 4 FXS + 4 FXO、3050G、FXS付きVega 50):アナログ電話をFXSポートに接続し、受話器を取って**
#1#1、続いて111**をダイヤルします。ゲートウェイがLAN 1のIPアドレスを読み上げます(112はマスク、101はデフォルトゲートウェイ)。FXOのみのモデルにはこの方法はありません。 - コンソール — 同梱のケーブルを使用:速度115200、8N1、フロー制御XON/XOFF(Vega 50は9600)。ログイン後、アドレスはコマンド
show .lan.if.1.ipで表示されます。
ステップ2. ウェブインターフェースにログインする#
ブラウザでhttp://<ゲートウェイのIPアドレス>を開きます。工場出荷時のログインとパスワードはファームウェアのバージョンによって異なります。
| ファームウェア | モデル | ログイン | パスワード |
|---|---|---|---|
| R12.0以前 | 60G、60Gv2、60G BRI、100G、200G、400G、3050G、4×4、Vega 50(R8.8) | admin |
admin |
| R13.0 / R13.1 | 100Gv2、200Gv2、400Gv2、3050Gv2、およびR13.0を導入したその他のGモデル | admin |
ゲートウェイのシリアル番号を小文字にしたもの — これは下位MACアドレスでもあり、銘板と梱包に記載されています。初回ログイン時にゲートウェイは新しいパスワードの設定を求めます |
ファームウェアのバージョンは最初のページ(Status、「Firmware File」行)で確認でき、ハードウェアリビジョン(v2)は背面パネルの銘板で確認できます。
パスワードはすぐに変更してください。Sangomaも次のように直接勧めています:「It is advisable to change the admin password to something other than 'admin'」。項目はQuick Config → Basicタブ(ステップ3)のLogin Passwordです。R13ではTelnetでのログインが廃止され、ウェブインターフェースのほかにはSSHとコンソールが残ります。
インターフェースの構成。左側に3つのセクションがあります:Status(状態、SIP Registrationsブロックを含む)、Quick Config(Basic → VoIP → FXO / FXS / BRI / T1/E1タブのウィザード)、Expert Config(詳細設定:System、LAN、SIP、Dial Plan、CLIなど)。Quick Configに入るとゲートウェイが警告を表示します。読んでからContinueを押してください。Quick Configからはタブの横にあるSubmitまたはExitボタンでのみ抜けてください。左メニューでの移動は入力内容を失う可能性があります。
ステップ3. 業務管理プラットフォームの認証情報を入力する#
Vegaを外部の業務管理プラットフォームに登録するのはSangomaの標準シナリオです(記事「Registering Vega with FreePBX (PJSIP on port 5060)」、「This guide applies to all Vega products」)。すべてQuick Configで行います。
- Basicタブ:Country — 国(回線のトーンはこれに依存します。「You must specify the correct country or the Vega will not be able to recognize the tones」)、タイムゾーン、ネットワーク、Codecs、Login Password。
- VoIPタブ:Registration Mode = Gateway、SIP Server IP/Name — 業務管理プラットフォームのアドレス、ポート5060、Registration and Authentication IDとAuthentication Password — 内線のログインとパスワード。SIP DomainとProxy Addressのフィールド — 同じサーバーアドレス、Outbound Proxyは空欄(
0.0.0.0)のままにします。 - 最後のタブ — FXO、BRI、またはT1/E1(ポートと着信のルート、ステップ4)→ Submit → OK。ゲートウェイが設定を適用して保存します。再起動が必要な場合は、ゲートウェイ自身が確認します(Reboot Systemボタンが赤くなります)。
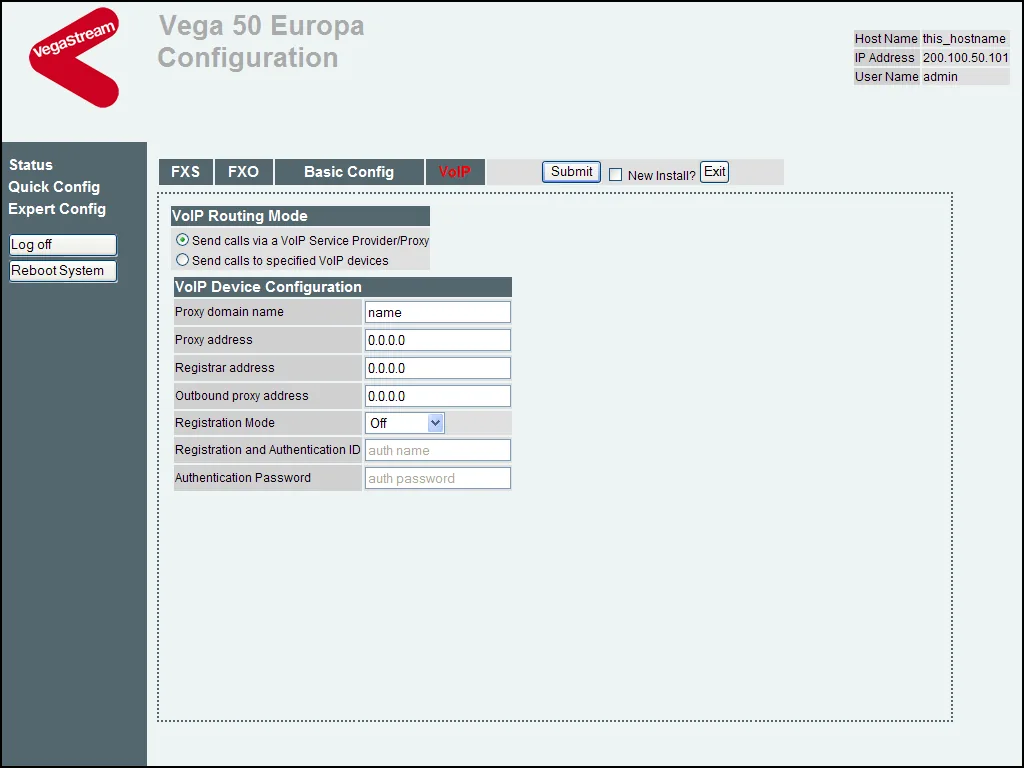 スクリーンショット:Quick Config reference guide(R8.1+、v0.5、VegaStream、2007)、11ページ。古いファームウェアの画面です。現在のR12/R13ではフィールド名はSIP Server IP/Name、SIP Domain、Proxy Addressで、Registration Modeのリストには「per gateway」ではなく「Gateway」があります。
| 管理画面(「内線の認証情報」) | Vegaのフィールド(Quick Config → VoIP) |
|---|---|
| SIPサーバー | SIP Server IP/Name、SIP Domain、Proxy Address — 3つとも同じ、Outbound Proxy — 空欄 |
ログイン sip-…-<番号> |
Registration and Authentication ID — 文字列全体 |
| パスワード | Authentication Password |
ポート 5060 |
SIP Serverの隣のポート(5060) |
トランスポート UDP |
デフォルトはUDP — 変更しないでください。TCPも受け付けますが、TLSはありません |
| 登録 | Registration Mode = Gateway(「Off」ではない:登録なしの業務管理プラットフォーム向けSangomaテンプレートはOffを設定します) |
| 内線番号 | 入力しません — どの内線がゲートウェイに使われているかだけ覚えておいてください |
「From」フィールド — Quick Config後の必須の修正。 デフォルトではVegaは「From」フィールドに回線の着信番号を設定しますが、業務管理プラットフォームはこのフィールドのログインで内線を識別します。そのため登録は緑色になりますが、着信は拒否されます。Expert Config → SIP → SIP profiles → プロファイルのModify → From Header userinfo = auth_username → Apply → Saveを開きます。このモードはSangomaのFAQに記載されています(「authentication username is used in the From: header」)。注意:Quick ConfigでのSubmitは毎回このフィールドを着信番号に戻します — ウィザードで変更した後は必ず繰り返してください。
コーデック、DTMF、NAT
- コーデック — Quick Config → Basic → Codecs:1番目に
g711Alaw64k(ヨーロッパ、ロシア)、2番目にg711Ulaw64k(北米では逆)。G.729とG.723.1は削除するか最後にしてください。古いファームウェアではデフォルトでG.729が最初にあり、業務管理プラットフォームはこれを使用しません。VegaにG.722はないため、音声は通常の電話品質になります。 - DTMF — 何も触らないでください。デフォルトでVegaはRFC 2833でトーン信号を送信し、業務管理プラットフォームの要件を満たしています。
- NAT — Vegaの内蔵NAT処理はデフォルトで無効になっており、有効にする必要はありません。ゲートウェイ自体が業務管理プラットフォームに登録し、登録を繰り返します(デフォルトでは600秒ごと)。ポート転送は不要です。ルーターのSIP ALGは無効にしてください。
- TLSとSRTP — Vegaは対応していますが、業務管理プラットフォームには不要です。
ステップ4. 着信をPBXへ転送する#
登録が有効になると、Vegaは回線からのすべての着信をPBXへ送信します。あとはどの番号をダイヤルするかを指定するだけです。アナログ回線には着信先番号がありません(「Inbound calls from a POTS line do not have a called party telephone number」)。そのため、番号はゲートウェイ側で設定します。
アナログ回線(FXO)。 Quick Config → FXOタブで、ポートごとに1行ずつ設定します:
- DID to Forward to SIP — ゲートウェイがPBXへダイヤルする番号:着信グループの番号(700以降)またはオペレーターの内線番号。回線ごとに異なるグループを割り当てられます。
- Enable Caller ID Detection — 各ポートで有効にします(ゲートウェイが回線から発信者番号を受信します)。
- Tone Based Disconnect — 有効にします。「話中」信号による切断です(Basicタブで国が正しく設定されている場合に機能します)。
- フィールドTelephone number(s) to route to the FXO interface — 回線経由の送信向けです。当社のPBXでは変更しないでください。
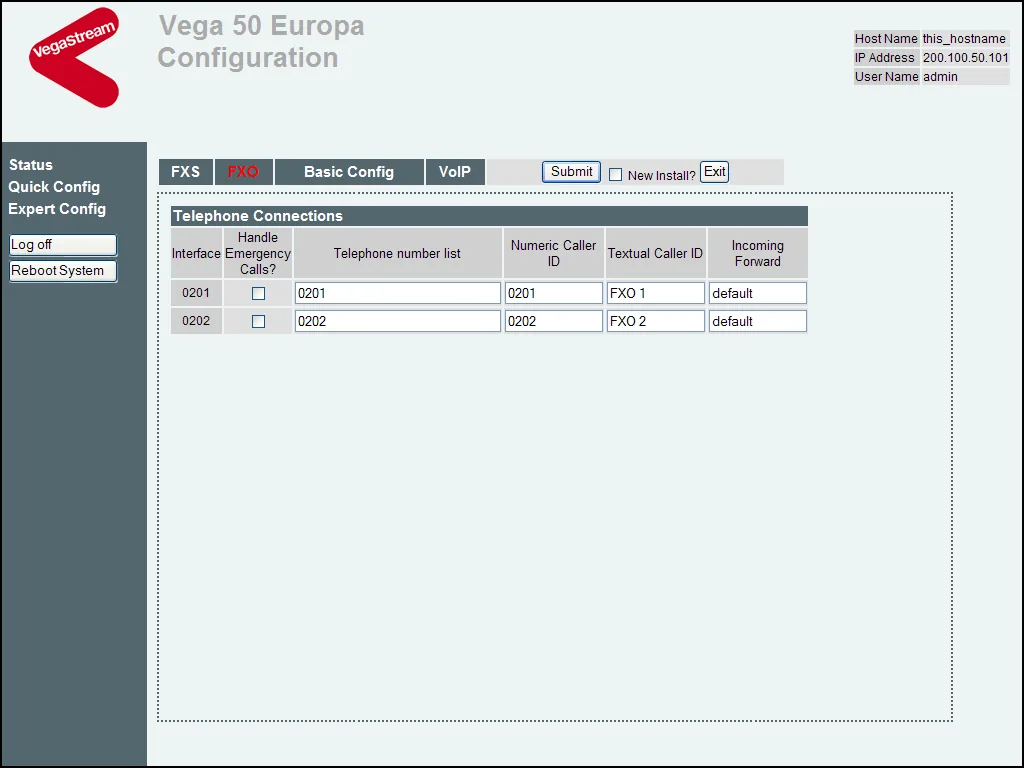 スクリーンショット:Quick Config reference guide(R8.1+、v0.5、VegaStream、2007)、16ページ。旧ファームウェアでは着信用の番号はIncoming Forward列で設定し、R12/R13ではDID to Forward to SIPという名称です。この画面にはCaller IDとTone Based Disconnectのチェックボックスはまだありません。
Expert Config → Dial Planで同じ設定を行う(より正確にはポート単位で)
Sangomaの記事「FXO Hotline」にあるプロファイル**To_SIPのルール:送信元IF:02..,TELC:<.*>(任意のFXOポート)→ 送信先IF:9901,TEL:<グループ番号>,TELC:<1>。回線をグループごとに分けるには、ポートごとにルールを作成します:IF:0201 → TEL:700、IF:0202 → TEL:701。Vegaのインターフェース番号:FXS — 0101…、FXO — 0201…、BRI — 0301…、E1/T1 — 0401…、SIP — 9901。編集後はApplyとSave**を実行します。Quick ConfigのSubmitはこれらのルールを上書きすることに注意してください。
ISDN(Vega 60G BRI、Vega 100G/200G/400G)。 まずQuick ConfigのBRIまたはT1/E1タブでポートを設定します:
- ポートの役割。 通信事業者回線に接続するポートは加入者側(TE)として動作させる必要があります — 「NT?」チェックを外します。60G BRIではデフォルトでポート2と4がNTモードになっており、E1/T1ではPBXに接続するポートにのみチェックを入れます。Vega 100G/200Gでは役割が固定されています:ポート1 — 通信事業者側、ポート2 — PBX側。
- ProtocolとFraming —
auto(E1の場合はETSI ISDNとHDB3)。Number of Channels — 通信事業者が提供したチャネル数。
通信事業者はISDNでダイヤル番号(MSN/DDI)を送信し、VegaはそれをそのままPBXへ送信しますが、当社のPBXではそのような番号は内線ゲートウェイには認識されません。FXOと同様にTo_SIPルールでグループ番号を固定しますが、送信元はIF:03..(BRI)またはIF:04..(E1/T1)になります。構文はご使用のファームウェアのDial Planで確認してください。これでストリームのすべての番号が1つのグループに届きます。
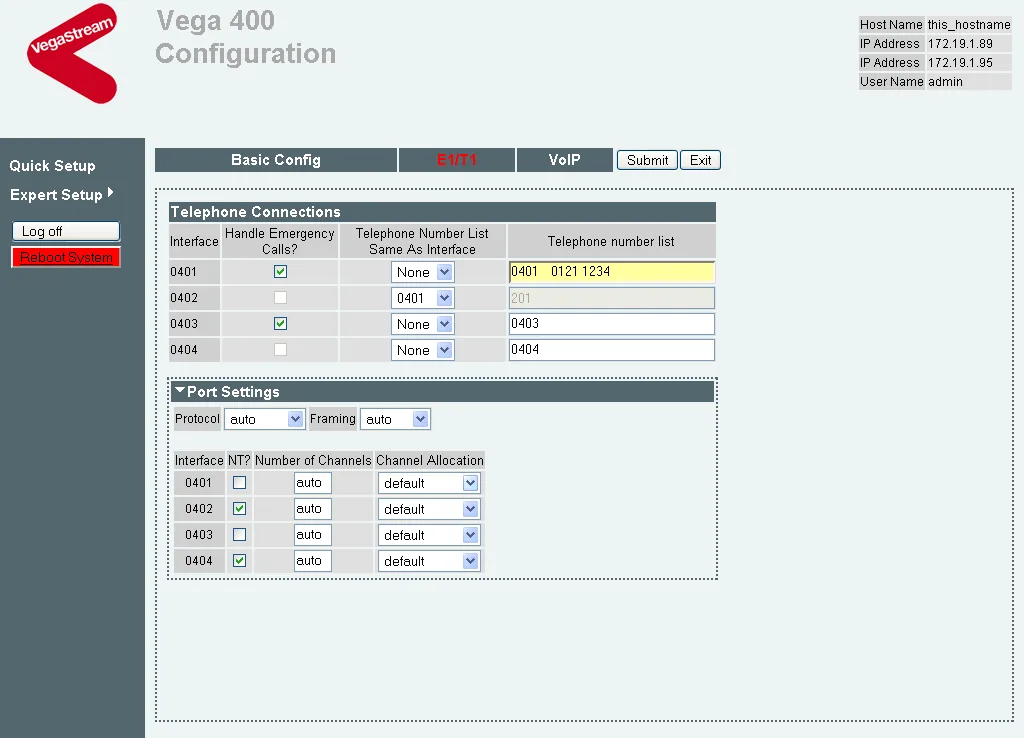 スクリーンショット:Quick Config reference guide(R8.1+、v0.5、VegaStream、2007)、18ページ。
発信者番号。 From Header userinfo = auth_usernameの修正(ステップ3)により、発信者番号は「差出人」フィールドに含まれず、通信事業者のパネルでは着信は内線ゲートウェイから来たものとして表示されます。プロバイダー番号のルーティングルール(スケジュール、音声メニュー)はゲートウェイからの着信には適用されません。同じ課題は時間帯別の設定を持つ着信グループで解決します(「着信をどこへ転送するか」参照)。
送信。 このゲートウェイの回線を通じてPBXから外線へ発信することは現時点ではできません:PBXの送信ルールはSIPプロバイダーの回線にのみ向いています。Vega自体はこれに対応しています(フィールド「Telephone number(s) to route to the … interface」、プロファイルTo_FXO)が、当社のPBXではこの部分を設定しないでください。自分の番号からの送信はSIPプロバイダー経由です。詳細は「ゲートウェイ経由の送信 — 現時点では不可」をご覧ください。
FXO回線:国、インピーダンス、切断
- 国(Quick Config → Basic → Country)はトーンと回線パラメータを設定します。旧ファームウェアR8.8のリストにはイギリス、アメリカ、アルゼンチン、オーストリア、オーストラリア、ベルギー、ブラジル、カナダ、チリ、スペイン、フランス、インド、イタリア、メキシコ、オランダ、ロシア、スウェーデンがあります。現在のファームウェアのリストはゲートウェイ本体で確認してください。
- 回線のインピーダンス — ヨーロッパ、イギリス、イスラエルはCTR21、アメリカ、カナダ、ラテンアメリカ、中国、サウジアラビア、UAEは600R、900Rもあります。誤った設定でも動作しますが、エコーの面で劣ります。
- 切断。 Vegaは相手が受話器を置いたことを3つの方法で検知します:回線電流の短時間の消失、極性の反転、「話中」信号(Tone Based Disconnect)。いずれも機能しない場合、通信事業者側で通話が「保留」状態になります — 国を確認してください。
- 回線からの発信者番号 — Bell、BT、ETSI FSK、ETSI DTMF形式。Enable Caller ID Detectionチェックボックスで有効にします。
ステップ5. 登録と呼び出しを確認する#
- ゲートウェイへの登録。 Status セクション → SIP Registrations ブロック(Show ボタンで詳細を表示)— アカウントが登録されている必要があります。
- 管理画面での登録。 テレフォニー → 「従業員とグループ」 タブ — 追加ゲートウェイに緑のドットが点灯します。
- 呼び出し。 携帯電話から固定電話番号に電話をかけてください — 「DID to Forward to SIP」のグループのオペレーター(またはオペレーター)が鳴るはずです。電話を切ってください — オペレーター側の呼び出しは数秒で終了するはずです。もし残る場合は、国と Tone Based Disconnect を確認してください(ステップ4)。
- 音声 — エコーテスト
*43。 登録は音声について何も示しません。一時的に DID to Forward to SIP に番号*43(またはTo_SIPルールでTEL:*43)を入力し、回線に電話をかけてください。PBX が短いトーンを鳴らし、その後、遅延してあなたの声を返します — 10秒ほど話してください。トーンと自分の声が聞こえれば — 双方向の音声は問題ありません。トーンはあるが自分の声が聞こえない場合 — 音声がゲートウェイから PBX に届いていません。トーンすら聞こえない場合 — PBX からゲートウェイに届いていません。テスト結果は通話履歴で確認できます。確認後、グループの番号を戻してください — そして Quick Config で変更した場合は、From Header userinfo = auth_username を再度設定してください(ステップ3)。
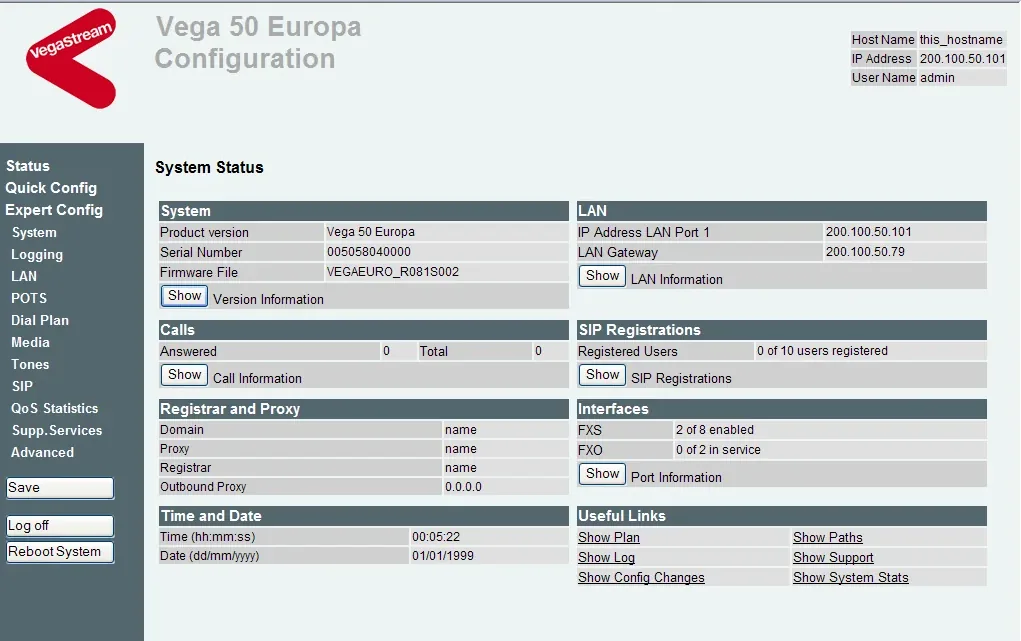 スクリーンショット:Quick Config reference guide(R8.1+、v0.5、VegaStream、2007)、7ページ。
確認の詳細は概要の「確認方法」セクションをご覧ください。
工場出荷時の設定にリセットする#
リセットは、ゲートウェイが他人の設定のまま届いた場合、正常に動作しない場合、またはパスワードを忘れた場合に必要です。Vega に Reset ボタンはありません — リセットは CLI のコマンドで行います。
まずライセンスを保存してください — リセットで消去されます(「You will lose your license when performing the following reset」)。ウェブインターフェースでは:Expert Config → System → Update License — キー文字列をコピーして保存してください。コンソール経由では:upgrade コマンド、次に license。キーを取得できなかった場合は、リセット前にゲートウェイのシリアル番号を添えて Sangoma サポート(support.sangoma.com)にチケットを開いてください。
リセット:
- 同梱のコンソールケーブルを背面パネルの Console ポートとコンピューターに接続してください。ターミナルでは 115200 ビット/秒(Vega 50 は 9600)、8N1、XON/XOFF です。コマンドはウェブインターフェースでも入力できます:Expert Config → CLI。
- ログインし、以下のいずれかのコマンドを入力してください:
| コマンド | 消去される内容 |
|---|---|
factory reset |
IP アドレスとそれに関連するネットワークパラメータ以外のすべての設定 |
factory reset full |
IP アドレスを含むすべての設定。パスワードは工場出荷時に戻ります |
- ゲートウェイを再起動してください:
reboot system— 変更は再起動後にのみ有効になります。
その後に行うこと。 factory reset full の後、ゲートウェイは再び LAN 1 で DHCP によりアドレスを取得し(ステップ1)、ログインは工場出荷時(admin / admin、または R13 ではシリアル番号、ステップ2)です。ライセンスを戻してください:Expert Config → System → Update License → キーを貼り付け → Submit、またはコンソールで upgrade → license <キー> → save → apply → reboot system。その後、ステップ3〜4を再度行ってください。管理画面の追加番号のログインとパスワードはゲートウェイのリセットでは変わりません。追加番号のパスワードが保存されていない場合は、「パスワードをリセット」ボタンで新しいパスワードを発行してください。
パスワードを忘れた場合。 コマンドによるリセットには CLI へのログインが必要です。古いファームウェア(Vega 50、R8.8)について Sangoma は唯一の方法を説明しています:9600 ビット/秒のコンソールでブートローダーメニュー、「3) Config Clear」 項目 — IP アドレスを含むすべてを消去します。R12/R13 については、パスワードなしの手順はドキュメントに記載されていません — Sangoma サポートにお問い合わせください。ゲートウェイのリセット全般については概要をご覧ください。
ゲートウェイが登録されない場合#
- Registration Mode = Off。 PBX 用の Sangoma テンプレートは「登録なし」の場合 Off のままです — 当社の PBX には Gateway が必要です(Quick Config → VoIP)。
- サーバーが登録を拒否する。 Registration and Authentication ID にはログイン全体
sip-…-<番号>を設定し、パスワードは最後に発行されたものにしてください。SIP Server、SIP Domain、Proxy Address は当社の PBX の同じアドレス、Outbound Proxy は空、ポート 5060、トランスポート UDP、TLS は有効にしないでください。 - 登録は緑だが着信が拒否される。 「送信元」フィールドに発信者の番号が送られます:Quick Config で次の Submit の後、From Header userinfo がリセットされました — 再度 auth_username を設定してください(ステップ3)。
- 呼び出しは PBX に届くが、どこにもつながらない。 「DID to Forward to SIP」が空(宛先番号がないと Vega は SIP 呼び出しを行えません)、またはグループ番号が PBX の電話機からダイヤルできない。
- 切断後も呼び出しが終了しない、または発信者番号が識別されない — Basic タブの Country が正しくない。
- ISDN が立ち上がらない。 事業者側ポートが NT モードになっている(「NT?」チェックボックス)、100G/200G で事業者回線がポート1に接続されていない、またはチャネル数が正しく設定されていない。
一般的な原因(ルーターの SIP ALG、閉じられた UDP 5060)は概要の「ゲートウェイが登録されない場合」セクション、ネットワークについては「店舗のネットワーク、NAT、SIM カード」をご覧ください。
モデルファミリー#
Gは第2世代(ファームウェアR12/R13)、v2は独自ファームウェアを持つハードウェアリビジョンです。v1デバイスへのv2ファームウェア(「will cause serious issues」)およびその逆のインストールはできません。リビジョンは銘板で確認してください。
| モデル | ポート/チャネル | ネットワーク/回線 | 設定の違い |
|---|---|---|---|
| Vega 60G / 60Gv2 — 4または8 FXO | 4または8 FXO(RJ-11)、1 LAN | 加入者アナログ回線 | FXOタブ、R12.0、admin / admin |
| Vega 60G / 60Gv2 — 4 FXS + 4 FXO | 4 FXS + 4 FXO、8チャネル | 回線+アナログ電話機 | FXOは上記と同じ。FXSの電話機は内線です。詳しくは「SIP電話機の設定」をご覧ください |
| Vega 60G BRI | 2 BRI S/T(RJ-45)、4通話 | ISDN BRI | BRIタブ、ポート2と4はデフォルトでNT、4/8 BRIは受注生産 |
| Vega 100G / 100Gv2 | 2 E1/T1(RJ-45)、30セッションライセンス — SIPへは1ポート | ISDN PRI、CAS/R2 | T1/E1タブ、ポート1は事業者側、ポート2はPBX側(入れ替えはクロスケーブルのみ)、100Gv2はR13.1、パスワード=シリアル番号 |
| Vega 200G / 200Gv2 | 2 E1/T1、最大60通話 | ISDN PRI、CAS/R2 | 100Gと同じ。200Gv2はR13.1 |
| Vega 400G / 400Gv2 | 4 E1/T1、ライセンスにより30〜120通話 | ISDN PRI、QSIG、CAS/R2 | 2台目の400Gへの予備用に4ポートのバイパス、400Gv2はR13.1 |
| Vega 3050G / 3050Gv2 + FXO Plug-In Module | 50 FXS + 2 FXO(モジュールは別売) | 電話機+予備回線 | 主にFXSゲートウェイ。3050Gv2はR13.1 |
| Vega 4×4 | FXO / FXSモジュールで最大16アナログポート | 回線/専用線 | 金融セクターの「ホットライン」向け |
| Vega 60G 4 BRI + 4 FXS | 4 BRI + 4 FXS | ISDN BRI+電話機 | 生産終了、サポートは2025年12月31日に終了 |
| Vega 50(4/8 FXO、FXS + 2 FXO、2/4/8 BRI) | 2〜10ポート | 回線/ISDN BRI | 生産終了、サポートは2019年6月30日に終了。ファームウェアR8.8、コンソール9600。後継はVega 60G |
| Vega 100 / 200 / 400 第1世代 | 1〜4 E1/T1 | ISDN PRI | 生産終了、サポートは2016年1月1日に終了。ファームウェアR8.8。後継は100G/200G/400G |
アナログ回線用にVegaを選ぶなら60G FXO、英国のISDN2用なら60G BRI、E1/T1回線用なら100G/200G/400Gです。Vega 50およびGなしのVega 100/200/400は新品で購入しないでください。これらのファームウェアは今後提供されません。
よくある質問#
このゲートウェイ経由でPBXから加入者番号で外線発信できますか?#
現時点ではできません。当社ではゲートウェイは着信専用で動作します。Vega自体は発信に対応しています(FXOタブの回線用番号とTo_FXOプロファイル)が、当社のPBXは現時点で内線ゲートウェイ宛ての通話を回線として送信しません。自分の番号からの発信はSIPプロバイダー経由で行います。
adminパスワードが合いません。工場出荷時のパスワードは何ですか?#
ファームウェアR13(v2モデル:100Gv2、200Gv2、400Gv2、3050Gv2)の工場出荷時パスワードはゲートウェイのシリアル番号を小文字にしたものです。これは銘板の下位MACアドレスでもあります。それでも合わない場合はパスワードがすでに変更されています。リセットが必要です(「リセット」をご覧ください)。
パネルに発信者番号が表示されないのはなぜですか?#
PBXが着信を内線からのものとして認識するために、ゲートウェイは「From」フィールドに当社のログイン(From Header userinfo = auth_username、ステップ3)を設定するため、発信者番号はそこに入りません。「Calling Party」を戻す必要はありません。戻すと着信が受け付けられなくなります。
4または8回線のゲートウェイに必要な内線数はいくつですか?#
1つです。Registration Mode = Gatewayモードでは、ゲートウェイは1つのアカウントを登録し、それを介してすべての回線からの通話を送信します。回線を別々のグループに分けるには「DID to Forward to SIP」で番号を設定します。
FromとDial Planの設定が消えました。なぜですか?#
誰かがQuick ConfigでSubmitを押しました。このウィザードはExpert Configでの編集を含むすべての設定を上書きします(「Any modifications performed in Quick Config will overwrite ALL configuration on the Vega」)。ステップ3〜4の編集をExpert Configでやり直してください。
出典#
Sangoma のドキュメント、参照日 — 2026.09.10:
- Vega Gateways — Registering Vega with FreePBX (PJSIP on port 5060)(KB) — https://sangomakb.atlassian.net/wiki/spaces/VG/pages/33456910
- Vega Gateways — Vega(Vega 100/200/400 および Vega FXO の登録、KB) — https://sangomakb.atlassian.net/wiki/spaces/VG/pages/33850219
- Vega Gateways — Finding IP Address(KB) — https://sangomakb.atlassian.net/wiki/spaces/VG/pages/32636975/Finding+IP+Address
- Vega Gateways — Factory Reset(KB) — https://sangomakb.atlassian.net/wiki/spaces/VG/pages/32048142/Factory+Reset
- Vega Gateways — FXO with a Generic PBX — Vega 50/60G(KB) — https://sangomakb.atlassian.net/wiki/spaces/VG/pages/33620516
- Vega Gateways — FXO Extensions — Vega 50/60G(KB) — https://sangomakb.atlassian.net/wiki/spaces/VG/pages/33587711
- Vega Gateways — FXO Hotline — Vega 50/60G(KB) — https://sangomakb.atlassian.net/wiki/spaces/VG/pages/33849740
- Vega Gateways — Vega 50/60G BRI with a Generic PBX(KB) — https://sangomakb.atlassian.net/wiki/spaces/VG/pages/33424006
- Vega Gateways — Vega FAQ(KB) — https://sangomakb.atlassian.net/wiki/spaces/VG/pages/35193261
- Vega Gateways — Vega Release 13.0(KB) — https://sangomakb.atlassian.net/wiki/spaces/VG/pages/32571746
- Vega Gateways — Firmware Downloads(KB) — https://sangomakb.atlassian.net/wiki/spaces/VG/pages/32375186
- Vega Gateways — Hardware Installation(KB) — https://sangomakb.atlassian.net/wiki/spaces/VG/pages/32505950
- Vega Gateways — Configure a Vega behind a NAT(KB) — https://sangomakb.atlassian.net/wiki/spaces/VG/pages/32081255
- Vega Admin Guide R8.8 v1.1(2012) — https://ftp.sangoma.com/vega/docs/Vega_Admin_Guide_R88_v1.1.pdf
- Quick Config reference guide(R8.1+、v0.5、VegaStream、2007) — https://ftp.sangoma.com/vega/docs/Quick%20config_R81_05.pdf
- IN_11 FXS and FXO useful info(v0.8、VegaStream、2004) — https://ftp.sangoma.com/vega/docs/IN_11_FXS%20and%20FXO%20useful%20info_8.pdf
- Vega Gateway Series Analog/Digital — Datasheet(2022) — https://sangoma.co.uk/wp-content/uploads/2024/09/Sangoma-Vega-Series-Datasheet.pdf
- Vega 12.0 Release Notes — https://ftp.sangoma.com/vega/firmware/vega-12.0/release_notes.txt · Vega 13.1 Release Notes — https://ftp.sangoma.com/vega/firmware/vega-13.1/release_notes.txt
- Sangoma End-Of-Life (EOL) — https://sangoma.com/legal/end-of-life-eol/
- Vega 60G、60G BRI、100G、200G、400G の製品ページ — https://sangoma.com/products/phones-and-hardware/product/vega-60g/ · https://sangoma.com/products/phones-and-hardware/product/vega-60g-bri/ · https://sangoma.com/products/phones-and-hardware/product/vega-100g/ · https://sangoma.com/products/phones-and-hardware/product/vega-200g/ · https://sangoma.com/products/phones-and-hardware/product/vega-400g/